IndoTrik - Alamat email menjadi salah satu identitas digital yang paling sering digunakan. Satu alamat email dapat terhubung dengan media sosial, marketplace, layanan perbankan, aplikasi, penyimpanan cloud, forum, hingga berbagai layanan online lainnya.
Masalahnya, alamat email tidak selalu tetap berada di dalam sistem layanan tempat kita mendaftarkan akun. Ketika sebuah perusahaan mengalami data breach atau kebocoran data, informasi pelanggan yang tersimpan di dalam sistem tersebut dapat ikut terekspos.
Namun, email yang muncul dalam kebocoran data tidak otomatis berarti akun telah diretas. Hal yang jauh lebih penting adalah mengetahui data apa yang ikut terdampak dan kemudian mengambil tindakan yang sesuai.
Artikel ini membahas cara memeriksa alamat email, memahami hasil pemeriksaan, mengecek keamanan password, serta langkah yang perlu dilakukan apabila data akun ternyata pernah muncul dalam kebocoran.
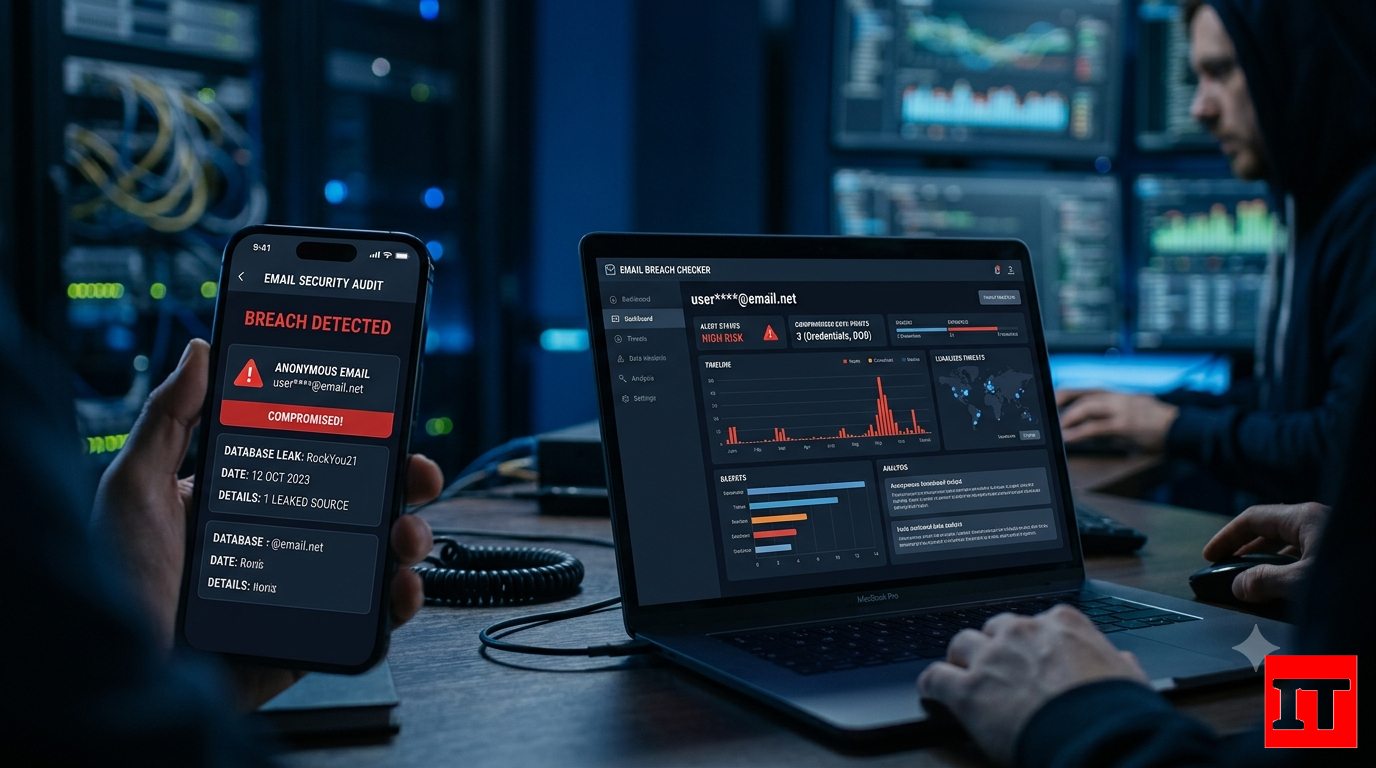
Ketika alamat email ditemukan dalam database kebocoran, artinya alamat tersebut tercatat sebagai bagian dari sebuah insiden kebocoran data yang diketahui oleh layanan pemeriksaan.
Informasi yang terekspos dapat berbeda-beda pada setiap insiden. Dalam satu kasus mungkin hanya terdapat alamat email dan informasi profil, sedangkan kasus lain dapat melibatkan username, nomor telepon, lokasi, password yang sudah di-hash, atau jenis data lainnya.
Karena itu, jangan hanya melihat jumlah kebocoran. Perhatikan juga layanan mana yang terdampak dan kategori data apa yang disebutkan dalam laporan.
Jika yang ditemukan hanya alamat email, risikonya berbeda dengan kondisi ketika password atau kredensial autentikasi juga ikut terekspos.

Salah satu layanan yang dapat digunakan untuk memeriksa alamat email adalah Have I Been Pwned atau HIBP. Layanan ini memiliki database insiden kebocoran data yang diketahui dan memungkinkan pengguna memeriksa apakah alamat email tertentu pernah muncul di dalamnya.
Untuk melakukan pemeriksaan:
Sebaiknya lakukan pemeriksaan untuk alamat email yang memang Anda gunakan pada layanan online. Jangan memasukkan password ke dalam situs pemeriksaan email.
Jika hasil pemeriksaan menunjukkan bahwa alamat email ditemukan dalam satu atau beberapa insiden, jangan langsung menyimpulkan bahwa akun tersebut sedang dikuasai orang lain.
Periksa detail setiap insiden. Informasi yang perlu diperhatikan antara lain:
Misalnya, sebuah alamat email ditemukan dalam kebocoran lama yang hanya melibatkan informasi profil. Kondisi tersebut berbeda dengan kebocoran yang mencakup kredensial login.
Dengan kata lain, jumlah insiden bukan satu-satunya ukuran yang harus diperhatikan. Jenis data yang ikut terdampak dan apakah kredensial tersebut masih digunakan justru lebih relevan ketika menentukan tindakan berikutnya.
Jika Have I Been Pwned tidak menemukan alamat email Anda, bukan berarti alamat tersebut dijamin tidak pernah mengalami kebocoran.
Layanan pemeriksaan bergantung pada data insiden yang diketahui dan tersedia di dalam database mereka. Tidak semua kebocoran data diketahui publik, dan tidak semua data yang beredar di internet akan langsung tersedia dalam layanan pemeriksaan.
Karena itu, hasil bersih sebaiknya dipahami sebagai tidak ditemukan dalam database pemeriksaan tersebut, bukan sebagai bukti mutlak bahwa akun Anda bebas dari seluruh risiko.
Anda tetap perlu menggunakan password unik, mengaktifkan autentikasi tambahan, dan memperhatikan pemberitahuan keamanan dari layanan yang digunakan.
Selain memeriksa alamat email, keamanan password juga perlu diperhatikan. Jika password disimpan menggunakan Google Password Manager, pengguna dapat memanfaatkan fitur pemeriksaan password yang tersedia di dalam layanan tersebut.
Langkah umumnya:
Pemeriksaan ini berbeda dengan pengecekan email di Have I Been Pwned. Pemeriksaan email melihat apakah alamat tertentu tercatat dalam insiden kebocoran yang diketahui, sedangkan pemeriksaan password membantu mengidentifikasi masalah pada kredensial yang tersimpan di pengelola password.
Alamat email memang dapat digunakan untuk melakukan serangan lanjutan, tetapi email yang diketahui orang lain tidak otomatis memberikan akses ke akun.
Password yang terekspos merupakan masalah yang berbeda. Risiko menjadi lebih besar apabila password tersebut masih digunakan pada akun yang bersangkutan atau digunakan kembali pada layanan lain.
Penyerang dapat mencoba kombinasi email dan password yang diperoleh dari satu kebocoran pada layanan lain. Teknik seperti ini dikenal sebagai credential stuffing.
Inilah alasan mengapa penggunaan password yang sama untuk banyak akun sangat berisiko.
Jika password sebuah akun diketahui pernah terekspos, langkah pertama adalah mengganti password tersebut.
Hindari mengganti password melalui tautan yang dikirim secara tiba-tiba melalui email atau pesan. Untuk mengurangi risiko phishing, buka aplikasi atau situs resmi secara langsung.
Password unik membuat kebocoran pada satu layanan tidak secara otomatis memberikan password yang sama untuk layanan lainnya.
Misalnya, apabila password sebuah forum lama bocor, password tersebut seharusnya tidak sama dengan password email utama, marketplace, media sosial, atau layanan penting lainnya.
Jika sulit mengingat banyak password berbeda, gunakan pengelola password yang tepercaya untuk membuat dan menyimpan kredensial unik.
Mengganti password bukan satu-satunya langkah yang perlu dilakukan ketika ada indikasi kredensial telah terekspos.
Periksa halaman keamanan akun untuk melihat perangkat atau sesi login yang masih aktif. Nama menu berbeda-beda pada setiap layanan, tetapi biasanya terdapat bagian seperti Security, Devices, Login Activity, atau Where you're logged in.
Jika menemukan perangkat atau lokasi login yang tidak dikenali, keluarkan sesi tersebut dan segera amankan akun.
Langkah ini penting karena perubahan password dan pengelolaan sesi login dapat memiliki mekanisme yang berbeda pada masing-masing layanan.
Setelah password diperbarui, aktifkan verifikasi dua langkah atau two-factor authentication jika tersedia.
Dengan autentikasi tambahan, password bukan satu-satunya lapisan perlindungan ketika seseorang mencoba masuk ke akun.
Metode autentikasi yang tersedia dapat berbeda antara satu layanan dan layanan lainnya. Ikuti pilihan keamanan yang disediakan oleh layanan resmi tersebut dan simpan metode pemulihan akun dengan aman.
Sejumlah layanan modern juga menyediakan passkey sebagai metode autentikasi. Passkey menggunakan mekanisme kriptografi untuk membantu proses login tanpa mengharuskan pengguna mengetik password tradisional pada setiap proses masuk.
Jika layanan yang Anda gunakan menyediakan passkey, periksa dokumentasi resminya untuk mengetahui cara mengaktifkan dan mengelolanya.
Alamat email yang tersebar dapat menjadi bahan untuk membuat pesan phishing terlihat lebih meyakinkan.
Misalnya, seseorang menerima pesan yang mengaku berasal dari marketplace yang memang pernah digunakan. Pesan tersebut dapat berisi peringatan akun, transaksi, hadiah, atau masalah pembayaran dan meminta korban membuka tautan.
Jangan menganggap sebuah pesan aman hanya karena pengirim mengetahui alamat email atau nama Anda.
Sebelum login melalui tautan dari email atau pesan:

 (0)